Vulnerabilidades críticas en PHP: por qué están cerrando webs públicas
Vulnerabilidades críticas en PHP: por qué están cerrando webs públicas
Alerta de ciberseguridad: vulnerabilidades críticas en PHP provocan el cierre preventivo de páginas web y portales públicos
Las administraciones públicas y los responsables de sitios web están revisando sus infraestructuras tras detectarse fallos críticos en PHP que podrían permitir a un atacante tomar el control de un servidor sin necesidad de autenticarse.
En los últimos días, varias páginas web de administraciones públicas han dejado de estar disponibles temporalmente. Detrás de algunas de estas interrupciones hay una medida preventiva: reducir la exposición de los sistemas mientras se revisan y corrigen vulnerabilidades de seguridad que afectan a una de las tecnologías más utilizadas en Internet.
La alerta se centra especialmente en PHP, el lenguaje de programación que sirve de base a plataformas como WordPress, Drupal y Joomla, además de multitud de portales institucionales, aplicaciones empresariales y servicios en línea.
Dos vulnerabilidades críticas ponen en alerta a los administradores de sistemas
El 21 de octubre de 2026, el equipo de desarrollo de PHP publicó actualizaciones de seguridad para corregir dos vulnerabilidades identificadas como CVE-2026-109618 y CVE-2026-109619.
Ambas recibieron una puntuación de gravedad de 9,2 sobre 10 y podrían permitir la ejecución remota de código en determinadas instalaciones vulnerables sin que el atacante necesitase disponer de una cuenta de usuario.
En términos prácticos, un fallo de este tipo puede permitir que un atacante ejecute instrucciones en el servidor que aloja una página web. Dependiendo de los permisos y de la configuración del sistema, las consecuencias podrían incluir el acceso a información sensible, la manipulación de archivos, el compromiso de bases de datos o la interrupción del servicio.
Lo especialmente preocupante es que el problema se encuentra en el propio entorno de ejecución de PHP, no necesariamente en un complemento concreto o en un error del código desarrollado para una página.
Esto amplía el número de sistemas que deben revisarse y obliga a comprobar no solo las aplicaciones instaladas, sino también las versiones de PHP que utilizan los servidores.
Fuentes técnicas:
¿Por qué están desapareciendo algunas páginas web?
Cuando se detecta una vulnerabilidad de esta gravedad, los responsables de una infraestructura tienen que decidir cómo reducir el riesgo mientras aplican las correcciones.
Si no es posible actualizar inmediatamente un sistema y verificar que está protegido, una de las opciones recomendadas por los organismos de ciberseguridad es suspender temporalmente el servicio expuesto a Internet.
Esto explica por qué algunas páginas muestran avisos de mantenimiento, otras permanecen inaccesibles y determinados portales institucionales pueden dejar de funcionar durante horas o días.
No se trata necesariamente de un ataque que haya conseguido derribar una web. En muchos casos, desconectar temporalmente un servicio es una decisión preventiva para evitar que una vulnerabilidad pueda ser aprovechada.
La respuesta internacional a los fallos de PHP ya ha tenido consecuencias visibles:
- Castilla-La Mancha: el Gobierno regional anunció el 23 de octubre medidas de protección y el apagado temporal y progresivo de los servicios afectados, siguiendo las recomendaciones del Centro Criptológico Nacional.
- Albacete: el Ayuntamiento suspendió temporalmente el acceso a su web y a otros portales municipales mientras realizaba trabajos de mantenimiento y revisión.
- Otros organismos internacionales: también se han documentado interrupciones preventivas de servicios web mientras se comprobaban y actualizaban los sistemas.
Fuentes:
- Gobierno de Castilla-La Mancha: medidas de protección de sus portales
- Información sobre la suspensión de portales municipales en Albacete
¿Qué ocurre con la web del Ayuntamiento de Cáceres?
La imagen que acompaña a este artículo muestra un aviso del Ayuntamiento de Cáceres en el que se informa de la suspensión temporal del acceso al sitio web por motivos de seguridad.
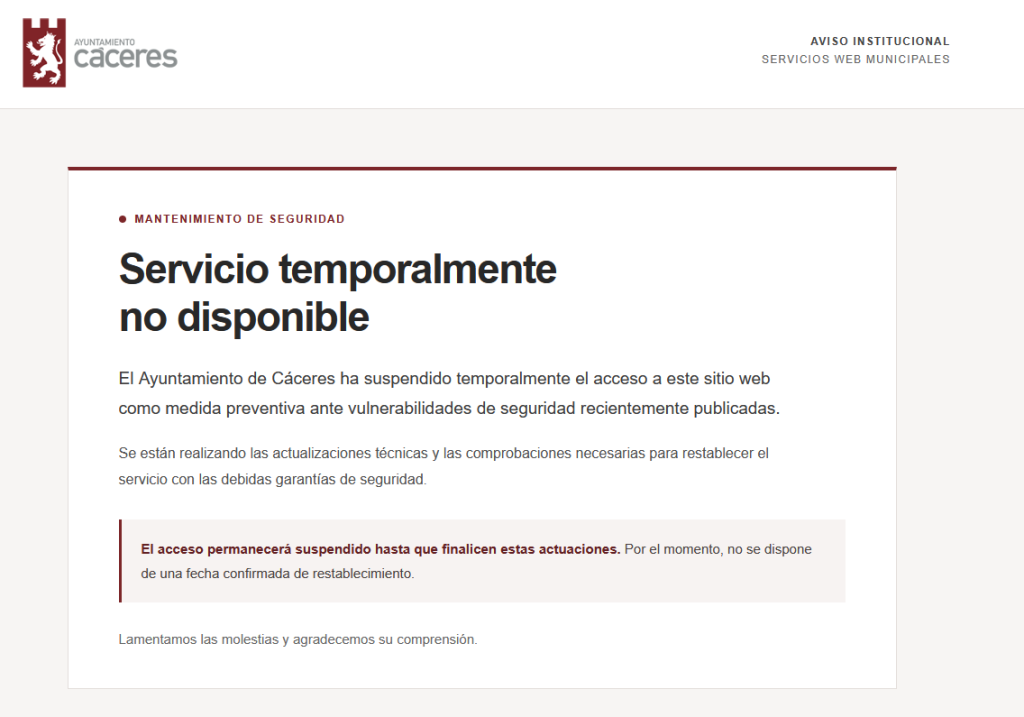
El propio mensaje señala que se están realizando actualizaciones técnicas y comprobaciones para restablecer el servicio con las garantías necesarias.
Este tipo de comunicación encaja con las medidas preventivas que están adoptando distintas organizaciones ante las alertas recientes. Sin embargo, el aviso por sí solo no permite confirmar qué vulnerabilidad concreta ha motivado la suspensión de esta web ni si se ha producido algún intento de ataque.
Conviene distinguir entre una página desconectada para prevenir un incidente y otra que haya sido comprometida. Son situaciones diferentes y no deben confundirse sin información oficial que permita establecer qué ha sucedido.
PHP: una tecnología extendida que también necesita mantenimiento
PHP es una tecnología ampliamente utilizada para generar contenido dinámico, procesar formularios, gestionar usuarios y comunicarse con bases de datos.
Su presencia en plataformas como WordPress hace que una vulnerabilidad en este entorno pueda afectar potencialmente a miles de sitios web, desde pequeños blogs hasta portales de empresas y administraciones públicas.
Además, una página puede utilizar una versión antigua de PHP aunque su diseño parezca moderno o su gestor de contenidos esté actualizado. Por eso, mantener al día WordPress no es suficiente si el servidor continúa ejecutando una versión vulnerable del lenguaje.
Las versiones publicadas el 21 de octubre para corregir los dos fallos principales son:
| Rama de PHP | Versión corregida |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Estas versiones corresponden a las correcciones de las dos vulnerabilidades principales mencionadas. Los administradores deben comprobar también los avisos posteriores y las recomendaciones de su proveedor, especialmente después de la publicación de información adicional sobre otra vulnerabilidad el 23 de octubre.
Las ramas antiguas que ya no reciben soporte requieren especial atención. En algunos casos pueden existir correcciones proporcionadas por distribuidores, pero no debe asumirse que una instalación obsoleta está protegida sin verificarlo.
Fuente: Archivo oficial de versiones y avisos de PHP.
Una tercera alerta y la importancia de mantenerse informado
La situación no terminó con la publicación de las primeras actualizaciones. El 23 de octubre, el equipo de PHP comunicó información adicional sobre una tercera vulnerabilidad, identificada como CVE-2026-115560.
Según el aviso de CERT-EU, esta última afecta a configuraciones específicas y poco habituales. Su explotación para ejecutar código remotamente se considera menos probable, pero se han publicado medidas de mitigación para reducir el riesgo.
Este nuevo aviso demuestra que, durante una incidencia de seguridad, no basta con aplicar una actualización y dejar de prestar atención. Es necesario seguir las comunicaciones oficiales, comprobar si existen nuevas recomendaciones y verificar que las medidas implantadas siguen siendo adecuadas.
¿Qué deberían hacer los ayuntamientos y las empresas?
Las organizaciones que gestionan páginas web deben abordar esta situación con una revisión técnica de sus sistemas, priorizando aquellos servicios accesibles desde Internet.
Entre las medidas recomendadas se encuentran:
- Inventariar los sistemas que utilizan PHP. Es importante revisar todos los servidores y aplicaciones, incluidos los servicios alojados en proveedores externos.
- Comprobar las versiones instaladas. No basta con saber que una página funciona; hay que verificar qué versión de PHP está ejecutándose realmente.
- Aplicar las actualizaciones de seguridad. Deben instalarse las versiones corregidas o los paquetes de seguridad equivalentes proporcionados por el distribuidor.
- Revisar los registros del servidor. Conviene investigar posibles solicitudes sospechosas, errores anómalos y otros indicios de actividad no autorizada.
- Verificar la seguridad antes de restablecer el servicio. Si es necesario desconectar temporalmente una web, su reactivación debe producirse después de comprobar que las correcciones se han aplicado correctamente.
- Coordinarse con el proveedor de alojamiento. Cuando la administración del servidor no depende directamente de la organización, debe solicitarse confirmación de las medidas adoptadas.
Estas acciones deben acompañarse de una estrategia de mantenimiento continuo. Las actualizaciones de seguridad, las copias de respaldo, la supervisión de los sistemas y la gestión de permisos son elementos esenciales para reducir el impacto de futuras vulnerabilidades.
Para obtener recomendaciones oficiales en España, también puede consultarse INCIBE y el portal de alertas de Ciberseguridad Galicia.
Conclusión: una web caída no siempre es una web atacada
La aparición de avisos de mantenimiento y la suspensión temporal de portales públicos durante estos días ponen de manifiesto hasta qué punto la seguridad de una página depende de los componentes que funcionan detrás de ella.
Una web puede estar correctamente diseñada y, aun así, depender de un servidor con una versión vulnerable. Del mismo modo, una interrupción del servicio puede ser consecuencia de una medida preventiva y no de una intrusión confirmada.
Por eso, ante las recientes vulnerabilidades de PHP, la prioridad debe ser actualizar, verificar y mantener los sistemas bajo supervisión, evitando tanto la inacción como las conclusiones precipitadas.
La ciberseguridad no consiste únicamente en reaccionar cuando una página deja de funcionar, sino en detectar los riesgos a tiempo y actuar antes de que un fallo técnico se convierta en un incidente real.
Artículo elaborado con información pública disponible a 27 de octubre de 2026. Las causas concretas de cada interrupción deben confirmarse mediante comunicaciones de los organismos afectados.